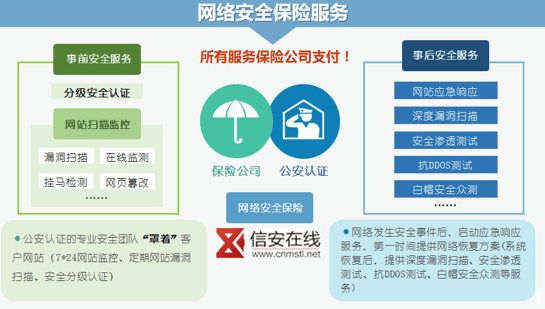
随着数字化转型的深入推进,网络安全已成为企业生存与发展的核心议题。网站在作为企业与用户交互的主要门户,其安全性直接关系到业务连续性和数据资产保护。以“网站安全认证”为基础的连续信任机制,正与网络安全保险、网络技术服务深度融合,形成了全新的风险治理范式。其中,信安在线推出的网络安全保险服务,与专业的网络技术服务相协同,为用户提供了从认证、防护到风险转移的一站式解决方案。
一、连续网站安全认证的内涵与价值
连续网站安全认证是指通过持续性、动态化的监测与评估,验证网站是否长期符合既定的安全标准与合规要求。区别于传统一次性安全审计或年度认证,连续认证强调实时性、可观测与自动化。其核心价值在于:它建立了动态信任锚点,让用户、合作伙伴和监管机构能够依据实时安全状态做出交互决策;连续认证产生的安全数据流,为保险定价和风险管理提供了量化的依据;它促使企业从“被动合规”转向“主动防御”,形成安全运维的闭环。
当前,许多行业已开始要求关键信息系统具备连续安全认证能力,例如金融、医疗、电商等行业,其网站需要持续证明自身抵抗攻击、保护隐私、维持可用性的能力。“信安在线”作为国内颇具影响力的网络安全综合服务平台,借助自身安全认证体系,为用户打造了连续认证的技术基座,同时也为网络安全保险的落地提供了可信数据源。
二、信安在线网络安全保险的创新模式
传统的网络安全保险产品往往面临“定价难、定损难、理赔难”的困境,究其根源在于缺乏对投保企业安全状况的持续量化评估。信安在线充分认识到这一痛点,将连续网站安全认证结果与保险产品深度融合:
- 基于连续认证的动态保费定价:投保企业的安全评分直接与保费挂钩。持续通过安全认证且表现优异的企业可获得差异化费率优惠;相反,若存在多次未通过认证或出现高危漏洞,保费将在续保或核保时合理上浮。这种机制实现了风险与价格的精准匹配。
- 预核保与快速理赔:在事故发生时,快速定责是理赔的关键。信安在线网络安全保险借助连续的认证日志及监测数据,可以迅速还原攻击路径、判定是否属于承保事件,大幅缩减理赔时间,降低举证成本。
- 增值覆盖与主动止损:除传统的网络攻击、数据泄露、勒索软件损失外,信安在线网络安全保险将作为第三方的网站安全认证、咨询服务和技术加固也纳入保障范围或延保服务清单,对于未首次通过安全认证的场景,可以运用保险赔付覆盖加固服务费用。
可以说,信安在线扮演了“认证—监测—核保—服务—理赔”全链条赋能者的角色,保险不再是买完就束之高阁的“定心丸”,而是融入日常安全运营的持续伙伴。
三、网络技术服务在安全保险中的支撑作用
只有认证而没有扎实的技术服务与防御能力,保险只会沦为缺乏根基的风险池。因此,专业的网络技术服务成为承托连续认证与保险顺畅运转的“硬实力组底组件”:
- 探针及防御技术能力:通过在本乡或混合部署Web应用防火墙、入侵检测/防御系统、蜜罐、情报探针以及端侧监测等模块,可以对连续认证指标进行实时采集;一旦偏离,防范机制可以及时感知并与连续认证握手起效。
- 漏洞预警和加固落地能力:连续认证定期扫描出来的弱口令、越权漏洞、隔离风险,由渗透测试及技术支持团队及时响应并且一键完成安全和规则的配置固化。这是一个带有缓冲反馈的过程,不仅仅是在告警上面收“标记完结”,而是在持续具备矫正技术干预。
- 是基线贯彻的一致性应用对接技术侧:让上场的网站主机对应的SSL租户可以集群在统一服务器自研合规框架下且负载不动地拉起来。
依靠这些可见的多维防护端点向真实的确认采集供链不断输出最新元数据姿态(ConfPosture可以API:主动识别SOCK握手元密钥派生同证书标识由TA完整性派生及校验中信任别评转换一系列动作编排触发进行各项分数上流水工程化结盘建保批处置是已涵括开发存滞停启用授权代办事增续访限额前置工程可采集此体系并与之实现互通高效展成保转自流稳定整合协同共识代保策略数字“*)。-结束 -
不过注意的是必须有专业的数字化服务机构将其产�物深度融合才可以使承保险公司(单一家层面-另外第三类 -互联含共保/转分包委外下)达到那个状态确)